

(Dân trí) - Bảo mật công nghệ kém khiến hacker dễ xâm nhập, chiếm đoạt dữ liệu, mạo danh, lừa đảo khách hàng, đặt ra yêu cầu chủ động kiểm soát rủi ro, thu hẹp "vùng tối" ngoài tầm quan sát, nâng cao hiệu quả kiểm soát an ninh mạng, giảm thiệt hại tài chính.
Diễn đàn quốc tế về an ninh mạng thường niên Vietnam Security Summit 2026 vừa diễn ra ở Hà Nội, với sự góp mặt của cơ quan quản lý, chuyên gia công nghệ, tập đoàn hàng đầu trong nước lẫn quốc tế. Câu chuyện bảo mật trong kỷ nguyên AI một lần nữa nhận được sự quan tâm, trong bối cảnh tội phạm mạng đang thay đổi cách tấn công.
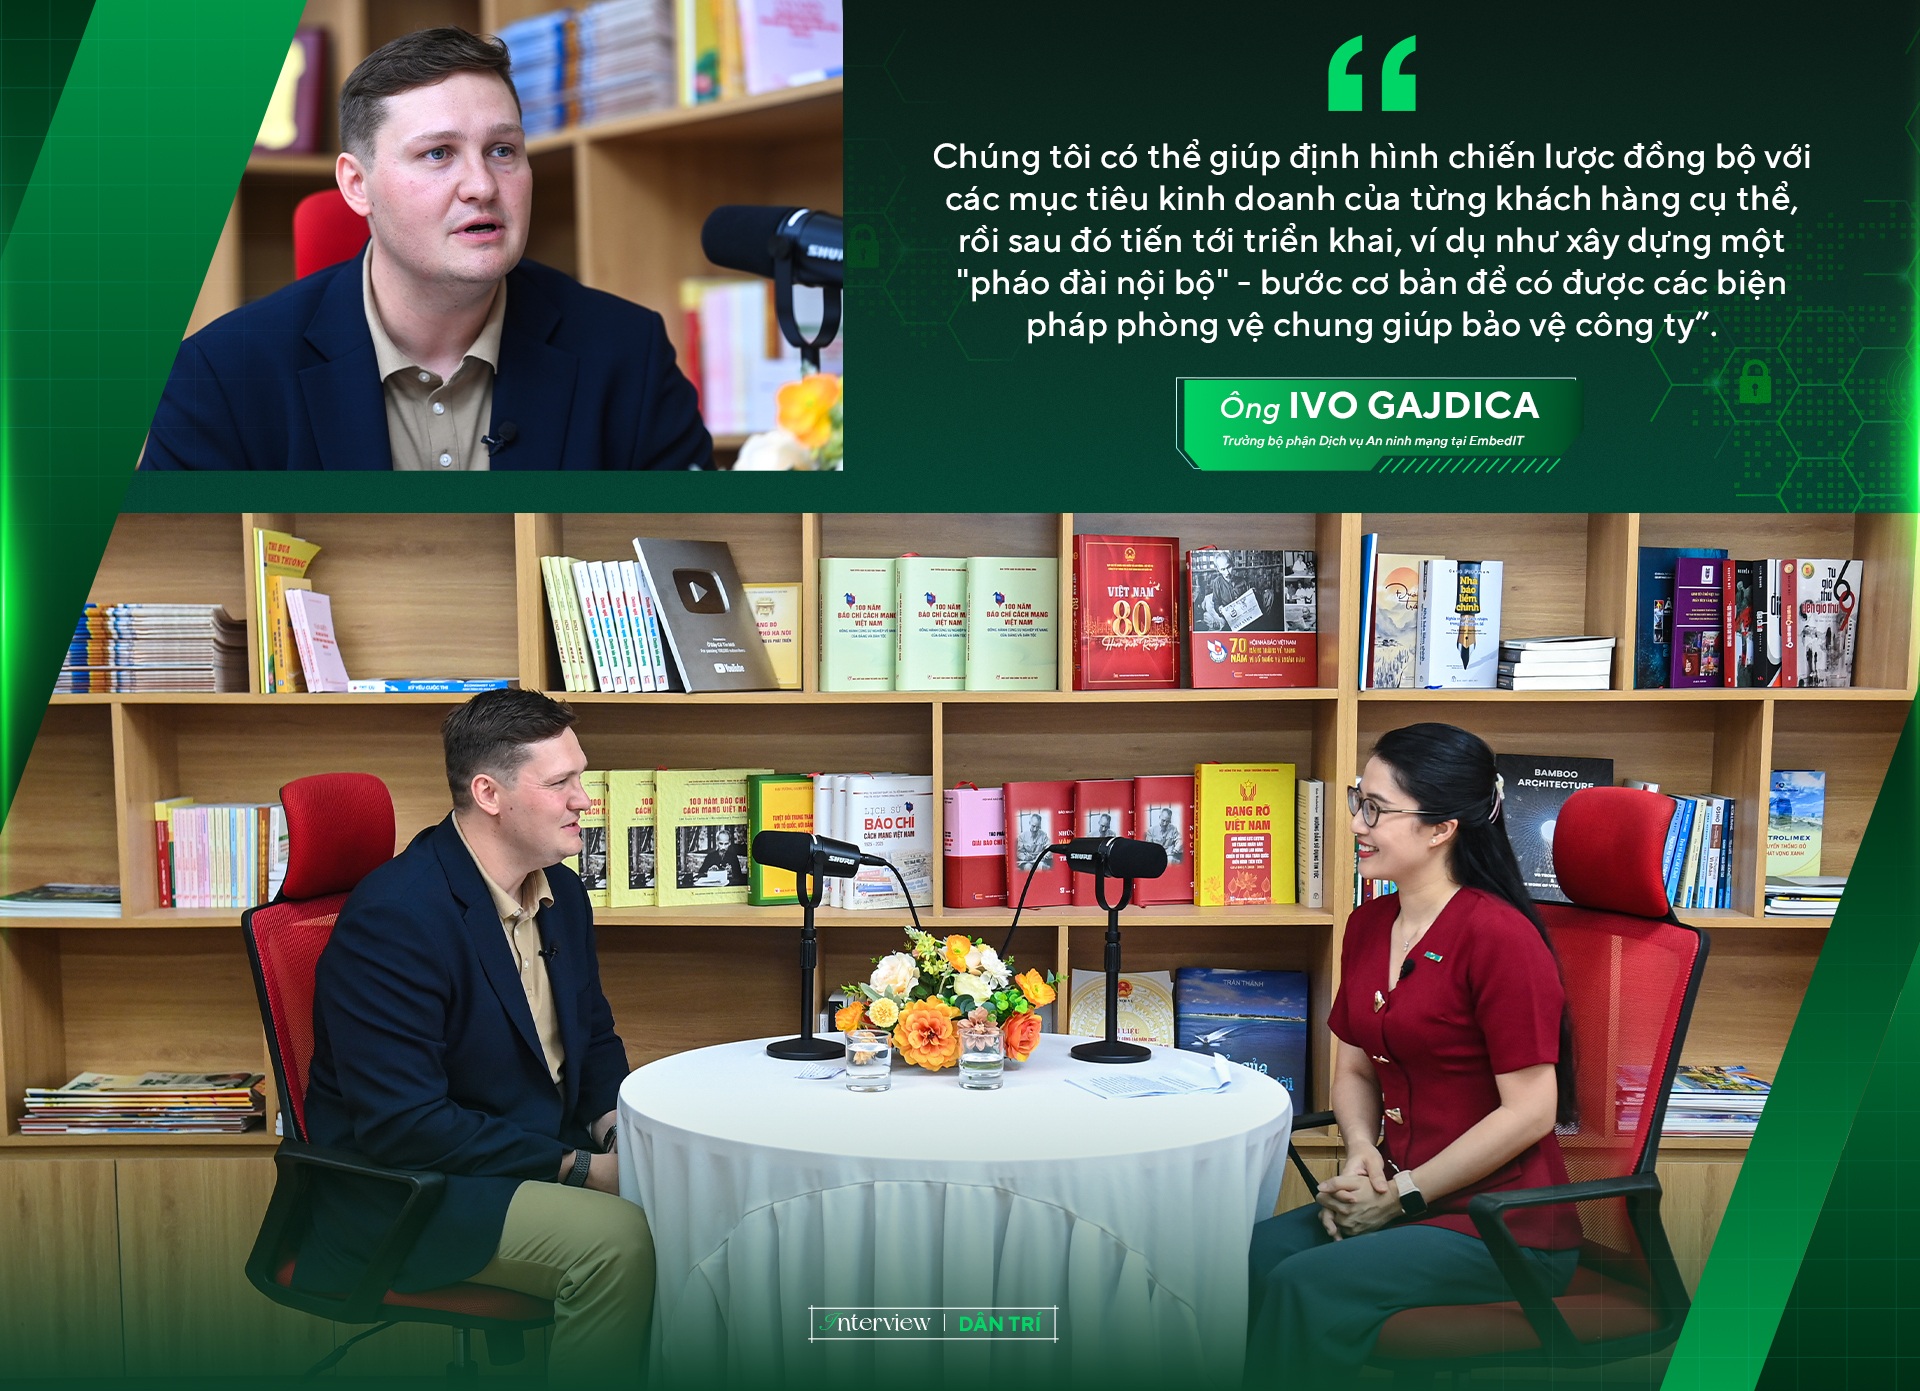
Phần trình bày của ông Ivo Gajdica, Trưởng bộ phận Dịch vụ An ninh mạng tại EmbedIT đã mang đến góc nhìn giá trị cho các doanh nghiệp. Ông chỉ ra những điểm yếu trong hệ thống mạng nội bộ, cách hacker dễ dàng mở khóa, xâm nhập trái phép và đánh cắp mọi dữ liệu, bằng phương thức mà chính doanh nghiệp cũng không thể hình dung.

Dưới đây là chia sẻ của ông Ivo Gajdica, Trưởng bộ phận Dịch vụ An ninh mạng tại EmbedIT về những góc khuất trong bảo mật an ninh mạng, giải pháp mà EmbedIT đang đồng hành cùng doanh nghiệp để xoay chuyển cục diện.
Podcast: Bảo mật mạng không còn là thứ xa xỉ với doanh nghiệp.

Vì sao ông chọn thông điệp “Out of sight , out of control” (Khuất tầm nhìn, ngoài tầm kiểm soát) để chia sẻ tại Hội thảo An toàn thông tin Việt Nam 2026 (Vietnam Security Summit 2026) vừa diễn ra ở Hà Nội?
- Ngày nay, rủi ro lớn nhất, lại nằm ngoài phạm vi mà doanh nghiệp có thể giám sát trong hệ thống nội bộ của mình. Bạn có thể hình dung rằng, có rất nhiều “phiên bản” không xác định của doanh nghiệp đang tồn tại trên môi trường mạng. Có thông tin đăng nhập của nhân viên bị rò rỉ. Có tài khoản mạng xã hội giả mạo ban lãnh đạo công ty, giả mạo ứng dụng dành cho khách hàng. Còn có giọng nói deepfake của CEO trên mạng.
Tất cả những điều đó đều nằm ngoài tầm nhìn của doanh nghiệp, cũng đồng nghĩa nằm ngoài khả năng kiểm soát. Nhưng rủi ro và thiệt hại vẫn tồn tại, và doanh nghiệp vẫn phải chịu trách nhiệm cho những điều đó.

Những rủi ro vô hình nào thường gây ra tác động lớn nhất tới doanh nghiệp?
- Trong hầu hết các vụ việc thực tế, thiệt hại thường bắt đầu từ danh tính số. Đó có thể là thông tin đăng nhập bị đánh cắp, hoặc ai đó giả mạo doanh nghiệp của bạn. Một khi kẻ tấn công trông giống như một người dùng hợp pháp hoặc một thương hiệu thật, rất nhiều lớp phòng thủ sẽ bị vượt qua. Ngay cả khi bạn đã đầu tư rất nhiều tiền vào các hệ thống phát hiện tấn công, chúng vẫn có thể trở nên vô dụng. Đó là lý do vì sao các hình thức lừa đảo giả mạo đã trở thành một vấn đề cực kỳ nghiêm trọng.
Năm 2025, thiệt hại từ các vụ lừa đảo giả mạo vượt quá 3 tỷ USD.

Ông đề cập rằng các cuộc tấn công mạng ngày nay không còn là "bẻ khóa đột nhập" (breaking in) nữa, mà là "đăng nhập hợp pháp" (logging in). Vì sao có sự dịch chuyển này?
- Ngày nay, rất nhiều cuộc tấn công thậm chí còn không giống một cuộc tấn công. Nếu ai đó đăng nhập bằng thông tin đăng nhập bị đánh cắp, hệ thống có thể sẽ xem họ như một người dùng hợp pháp.
Các công ty đã xây dựng những lớp phòng thủ rất kiên cố, như một “pháo đài”. Họ có thể sở hữu hệ thống bảo mật mạng rất mạnh. Các thiết bị đầu cuối được bảo vệ khỏi mã độc và rò rỉ dữ liệu.
Nhưng, hacker chỉ đơn giản bước thẳng vào cổng chính của “pháo đài” bằng những chiếc chìa khóa đã bị đánh cắp.
Tức hacker bây giờ không cần “phá cửa” nữa, họ chỉ cần dùng đúng “chìa khóa”?
- Đúng vậy. Và có rất nhiều "chìa khóa đúng" như thế trên thị trường. Thực tế, thông tin danh tính cá nhân giờ đây là một loại hàng hóa mới, được giao dịch trực tuyến. Giá của một bộ thông tin đăng nhập bị đánh cắp có thể chỉ bắt đầu từ khoảng 10 USD, không đắt chút nào.

Đâu là “điểm mù” phổ biến nhất mà doanh nghiệp nghĩ là an toàn nhưng thực tế lại đang bị khai thác?
- Đầu tiên là đánh cắp danh tính. Tài khoản của nhân viên bị phát tán trên mạng và sẵn sàng cho hacker sử dụng.
Thứ hai là giả mạo thương hiệu. Có thể tồn tại những ứng dụng giả mạo trên các kho ứng dụng, mạo danh ứng dụng chính thức của doanh nghiệp, hoặc các tài khoản mạng xã hội giả mạo doanh nghiệp của bạn.
Điều thứ ba là “shadow assets” - những tài sản số bị bỏ quên. Đó thường là những hệ thống hoặc tài sản được tạo ra cho các chiến dịch marketing hoặc mục đích thử nghiệm. Nhưng theo thời gian, không còn ai chịu trách nhiệm quản lý chúng nữa. Điều đó khiến chúng trở thành mục tiêu rất dễ bị tấn công đối với hacker.
Những điểm yếu mang tính hệ thống nào thường làm gia tăng rủi ro an ninh mạng trong doanh nghiệp?
- Nó thường không phải là một lỗi đơn lẻ, mà là sự kết hợp của nhiều yếu tố. Đó là sự tăng trưởng kỹ thuật số quá nhanh, khả năng giám sát bị hạn chế và sự phụ thuộc quá lớn vào danh tính số. Một khi dữ liệu danh tính bị rò rỉ, nó sẽ nhanh chóng biến thành các chiến dịch lừa đảo trực tuyến, chiếm đoạt tài khoản hoặc sau cùng là các vụ lừa đảo tài chính.

Ông có đề cập đến khái niệm CTEM (Continuous Threat Exposure Management - Quản lý liên tục mức độ tiềm ẩn mối đe dọa). CTEM khác gì so với mô hình an ninh mạng truyền thống?
- Mô hình an ninh mạng truyền thống thường đặt câu hỏi: "Hệ thống này có an toàn không?", còn CTEM sẽ là: “Ngay lúc này chúng ta đang phơi nhiễm trước các cuộc tấn công thực tế ở mức độ nào?”.
CTEM không chỉ đơn thuần là công cụ quét, cũng không chỉ là một bảng điều khiển hay công cụ bảo mật bổ sung. CTEM là một chu trình quản lý liên tục theo dõi “dấu chân số” của doanh nghiệp - những gì xuất hiện công khai trên internet mà hacker có thể nhìn thấy về công ty của bạn.
Nó tập trung vào các tên miền công khai, ứng dụng trực tuyến của doanh nghiệp, các hành vi giả mạo thương hiệu và danh tính bị rò rỉ. Điều quan trọng là CTEM diễn ra liên tục. Nó không phải là hoạt động chỉ làm một lần rồi thôi.

Đối với doanh nghiệp hoặc tổ chức không có Trung tâm điều hành an ninh mạng (SOC) hoặc có ngân sách hạn hẹp, liệu việc triển khai CTEM có khả thi?
- Không cần ngân sách lớn để bắt đầu với quản trị mức độ tiếp xúc mối đe dọa liên tục (CTEM). Thậm chí bạn còn không cần một đội ngũ điều hành an ninh mạng nội bộ (SOC). Bởi dịch vụ SOC thường được các doanh nghiệp lớn tự xây dựng hoặc thuê ngoài. Nhưng ngay cả các doanh nghiệp vừa và nhỏ cũng có “dấu chân kỹ thuật số” cần được bảo vệ. Vậy họ nên bắt đầu từ đâu?
Trước hết, doanh nghiệp cần hiểu rõ những gì đang tồn tại trên Internet liên quan tới mình. Dấu chân kỹ thuật số của họ là gì? Có những tên miền nào đang tồn tại? Những ứng dụng khách hàng nào đang được sử dụng? Những tài khoản mạng xã hội nào đang hoạt động chính thức?
Khi bạn đã có danh mục kiểm kê này, doanh nghiệp có thể bắt đầu giám sát xem các tài sản này có đang bị lạm dụng hoặc giả mạo hay không. Sau đó, doanh nghiệp cần xây dựng các quy trình phản ứng rõ ràng để xử lý sự cố.
Thực tế, bảo mật mạng không còn là thứ xa xỉ đối với doanh nghiệp. Tất cả đều cần hiểu rõ rủi ro của mình. Sau đó, vấn đề chỉ là áp dụng biện pháp phù hợp với quy mô cũng như mô hình hoạt động.
Ngay cả các doanh nghiệp nhỏ cũng cần phải nghiêm túc với vấn đề an ninh mạng.

Ông có thể chia sẻ cụ thể hơn, mối tương quan giữa việc coi trọng vấn đề an ninh mạng với hoạt động kinh doanh?
- Cái lợi đạt được là số vụ lừa đảo thành công sẽ ít đi, bởi vì việc gỡ bỏ nhanh hơn các tài khoản giả mạo hoặc ứng dụng giả mạo đồng nghĩa với thời gian gặp nguy hiểm ngắn hơn, ít tác động hơn đến doanh thu công ty.
Đối với các vụ lừa đảo giả mạo, mỗi giờ chậm trễ đồng nghĩa với việc có thêm nhiều người bị lừa. Một khi khách hàng hoặc đối tác bị cuốn vào những cuộc tấn công như vậy, vấn đề sẽ lan rộng rất nhanh. Đó là lý do vì sao tốc độ không còn đơn thuần là một yếu tố vận hành nữa. Mà nó đã trở thành một chỉ số kinh doanh.
Bàn về Trí tuệ nhân tạo AI, ông có đề cập rằng AI đang đẩy nhanh các phương thức lừa đảo như Deepfake. Trong các trường hợp lừa đảo thực tế có liên quan đến AI hoặc Deepfake mà ông từng tham gia xử lý, mức độ thiệt hại như thế nào?
- AI thực sự đã thay đổi luật chơi. Nó thay đổi toàn bộ “bài toán kinh tế” của các cuộc tấn công này vì AI khiến việc giả mạo trở nên rẻ hơn, nhanh hơn và có thể mở rộng trên quy mô lớn hơn rất nhiều.
Trước đây, để tạo ra những chiến dịch giả mạo tinh vi đòi hỏi kỹ năng chuyên môn rất cao. Giờ đây, tất cả những gì bạn cần chỉ là đăng ký một công cụ AI và viết vài câu lệnh tốt. Tuy nhiên, với doanh nghiệp, thiệt hại là rất lớn.

Làm thế nào để tránh các cuộc tấn công lừa đảo?
- Nếu ai đó bất ngờ yêu cầu bạn chuyển tiền khẩn cấp, hoặc nghe thấy một giọng nói hệt giọng người thân, thì người đó vẫn có thể không phải người thân của bạn.
Đó là lý do vì sao các gia đình và doanh nghiệp nên thiết lập sẵn những câu hỏi hoặc quy trình xác minh. Những câu hỏi mà chỉ người thân hoặc người đáng tin cậy mới có thể trả lời chính xác.
Nguyên tắc này cũng áp dụng tương tự trong doanh nghiệp. Ví dụ, nhân viên có thể xác minh yêu cầu bằng cách gọi lại qua số điện thoại nội bộ đã được xác thực, hoặc sử dụng các nền tảng liên lạc nội bộ khó bị giả mạo hơn.

Ông có sử dụng một hình ảnh so sánh rất thú vị giữa đội cứu hỏa nội bộ và các dịch vụ chuyên nghiệp thuê ngoài. Khi nào các tổ chức nên xây dựng năng lực bảo mật mạng nội bộ và khi nào thì việc thuê ngoài sẽ hiệu quả hơn?
- Điều đó phụ thuộc vào tần suất xảy ra các sự cố và mức độ nghiêm trọng của chúng.
Không hợp lý nếu xây dựng đội ngũ nội bộ cho những việc không phải cốt lõi của doanh nghiệp, hoặc những năng lực không cần sử dụng hàng ngày. Việc xây dựng một “đội chữa cháy nội bộ” chỉ hợp lý khi doanh nghiệp thường xuyên trở thành mục tiêu tấn công và cần khả năng phản ứng 24/7. Bạn cần có người luôn sẵn sàng để phản ứng nhanh chóng và chuyên nghiệp.
Nhưng nếu doanh nghiệp chỉ gặp những sự cố như vậy vài lần mỗi năm, có lẽ bạn nên cân nhắc giải pháp thuê ngoài một số dịch vụ như vậy, để tập trung nhiều hơn vào hoạt động kinh doanh cốt lõi của mình và thuê ngoài phần còn lại.
Hoặc bạn chọn mô hình kết hợp, tức giữ lại một số năng lực và vị trí nội bộ trong công ty, nhưng đối với một số kiến thức chuyên sâu, năng lực đặc thù thì thuê ngoài.

Thị trường Fintech tại Việt Nam đang trong giai đoạn phát triển mạnh mẽ. Đối với một công ty làm việc chặt chẽ với hệ sinh thái Fintech như EmbedIT, làm thế nào để các tổ chức như ông có thể kết hợp tiêu chuẩn quốc tế và sự thấu hiểu thị trường địa phương để phát triển giải pháp Fintech hiệu quả?
- Tiêu chuẩn quốc tế và kinh nghiệm toàn cầu mang lại cấu trúc và những phương pháp đã được kiểm chứng. Nhưng nếu thiếu hiểu biết về thị trường địa phương, sẽ không bao giờ thực sự hiểu được các rủi ro mà khách hàng tại thị trường đó đang đối mặt.
Gần đây, chúng tôi đã mở văn phòng chi nhánh EmbedIT tại TPHCM, đã tuyển dụng các chuyên gia bảo mật tại Việt Nam vì tôi nhận ra rằng, mình đang thiếu kiến thức thực tế của các chuyên gia từ chính thị trường này.
Tôi có thể mang đến những chuyên gia rất giỏi từ châu Âu, những người có kinh nghiệm làm việc với khách hàng trên toàn thế giới, nhưng nếu thực sự muốn phục vụ khách hàng hiệu quả tại Việt Nam, bạn cần những chuyên gia địa phương hiểu rõ môi trường bản địa.
Trong vòng 2 đến 3 năm tới, ông nhận diện rủi ro nào có thể gây thiệt hại cho lĩnh vực Fintech của Việt Nam?
- Rủi ro gian lận dựa trên danh tính ở quy mô lớn, bởi vì Fintech vận hành dựa trên niềm tin số. Và thực tế là AI đang làm cho các vụ giả mạo trở nên rẻ hơn, nhanh hơn, đồng thời khiến chúng trông thuyết phục hơn rất nhiều. Vì vậy, thiệt hại lớn nhất thường không phải đến từ chính mã độc, mà chính là niềm tin, lòng tin đang bị biến thành vũ khí chống lại khách hàng.
Những điểm yếu trong công nghệ, hành vi của con người hay các quy trình vận hành đều cùng góp phần tạo nên rủi ro này. Vì vậy, một hệ thống bảo mật hiệu quả đòi hỏi chúng ta phải giải quyết đồng thời cả ba khía cạnh trên.

Đâu là những hành động mà doanh nghiệp Việt Nam có thể bắt đầu triển khai ngay từ tuần tới?
- Đầu tiên là phác thảo sơ đồ bề mặt tấn công bên ngoài - tức dấu chân kỹ thuật số của mình - để hiểu rõ những gì kẻ tấn công có thể nhìn thấy và tiếp cận trực tuyến. Bạn cần nắm được mình đang có những tên miền nào đang hoạt động, đâu là các ứng dụng di động mà khách hàng của bạn đang sử dụng, kiểm tra xem có tài khoản công khai nào bị lộ hay không. Khi làm được việc này, coi như bạn đã có một danh mục kiểm kê để hiểu rõ dấu chân kỹ thuật của mình.
Thứ hai, bạn cần bắt đầu tiến hành giám sát liên tục. Bạn có thể sử dụng chuyên gia nội bộ để làm việc này cho mình - theo dõi xem có bất kỳ dấu hiệu nào của việc lạm dụng hoặc giả mạo các tài sản số này hay không. Hoặc bạn cũng có thể chọn giải pháp thuê ngoài một công nghệ như vậy.
Bước thứ ba để đưa hệ thống này vào vận hành thực tế là bạn phải biết cách phản ứng trước các mối đe dọa đó. Bạn phải định nghĩa rõ ai sẽ là người hành động ngay khi phát hiện ra mối đe dọa, ai sẽ thực hiện việc gỡ bỏ, ai sẽ chịu trách nhiệm chính, quy trình truyền thông nội bộ trong công ty sẽ diễn ra như thế nào, hay thậm chí là sẽ thông báo cho khách hàng ra sao...
Điều gì khiến ông ngạc nhiên nhất ở thị trường Việt Nam?
- Điều khiến tôi ngạc nhiên mỗi ngày chính là tốc độ - tốc độ phát triển các dịch vụ số ở đây nhanh đến kinh ngạc, người dân đón nhận chúng cũng nhanh không kém. Tôi thực sự rất thích cách các bạn đang tiến thẳng về phía trước với việc số hóa toàn diện mọi lĩnh vực trong đời sống.
Tôi cũng rất ngưỡng mộ hoài bão học hỏi của người Việt, khát khao muốn xây dựng những điều mới mẻ và không ngừng tiến lên trong mọi mặt của cuộc sống, đó là những nhân tố quan trọng để xây dựng nên năng lực chống chịu số.

EmbedIT hỗ trợ các doanh nghiệp Việt thế nào trong bảo mật không gian mạng?
- EmbedIT có thể cung cấp bộ giải pháp toàn diện trong lĩnh vực này. Chúng tôi xây dựng dịch vụ dựa trên hơn 10 năm kinh nghiệm từ các thị trường có quy định quản lý cực kỳ nghiêm ngặt, cụ thể là ngành tài chính và ngân hàng.
Chúng tôi có dịch vụ tư vấn chuyên sâu về quản trị, quản lý rủi ro và tuân thủ (GRC) - những thành phần cốt lõi của an ninh mạng.
Chẳng hạn như việc xây dựng hệ thống quản lý an ninh mạng cho các công ty mới chỉ ở giai đoạn bắt đầu hành trình tự thiết lập chương trình bảo mật nội bộ. Chúng tôi có thể giúp định hình chiến lược đồng bộ với các mục tiêu kinh doanh của từng khách hàng cụ thể, rồi sau đó tiến tới triển khai, ví dụ như xây dựng một "pháo đài nội bộ" - bước cơ bản để có được các biện pháp phòng vệ chung giúp bảo vệ công ty.
Bên cạnh đó, chúng tôi cung cấp dịch vụ quản trị trọn gói (managed services). Bạn không cần phải tự xây dựng một "trạm cứu hỏa" riêng cho mình để quản lý các mối đe dọa từ bên ngoài, bởi chúng tôi đã có sẵn dịch vụ này và có thể cung cấp cho khách hàng theo đúng nhu cầu của họ. Và đây không chỉ là dịch vụ quản trị trọn gói về quản lý mức độ tiếp xúc mối đe dọa (CTEM), mà còn bao gồm cả dịch vụ quản trị trọn gói cho Trung tâm điều hành an ninh mạng (SOC).
Tất cả những giải pháp này đều có thể được chuyển giao nhanh tới khách hàng. Chúng tôi đang xây dựng đội ngũ nội bộ ngay tại TPHCM, gồm các chuyên gia giỏi, để xử lý triệt để mọi bài toán của khách hàng, về bảo mật an ninh mạng.
Thiết kế: Thủy Tiên
Ảnh: Hải Long